

Architektura przetrwania - jak zmienić obowiązek w przewagę strategiczną?
Jacek Szczęsny rozmawia z Arturem Zajączkowskim - Ekspertem ds. Cyberbezpieczeństwa i GRC.
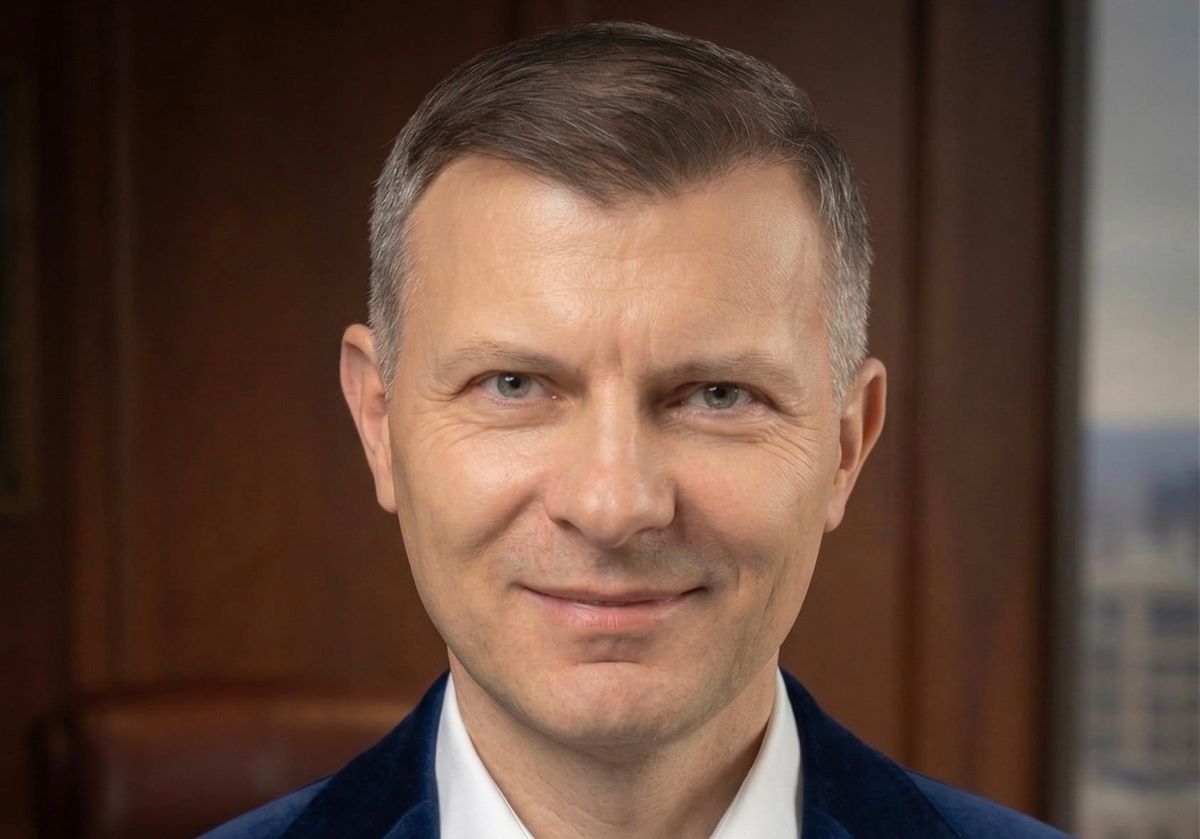
Jacek Szczęsny rozmawia z Arturem Zajączkowskim - Ekspertem ds. Cyberbezpieczeństwa i GRC.
Jacek Szczęsny: Panie Arturze, spotykamy się w roku 2026, w punkcie, który jeszcze kilka lat temu wydawał się odległą przyszłością. Dziś nikt już nie pyta „czy” cyberbezpieczeństwo jest ważne, ale „jak” nim zarządzać, by nie stało się hamulcem dla rozwoju biznesu. Nowelizacja Krajowego Systemu Cyberbezpieczeństwa (KSC), dyrektywa NIS2 czy rozporządzenie DORA stały się codziennością polskich zarządów. Czy z Pana perspektywy, po ponad 20 latach w branży, możemy mówić o realnej zmianie mentalnej, czy wciąż walczymy z podejściem „compliance za wszelką cenę, byle tanio”?
Artur Zajączkowski: Obserwujemy fascynujący, choć bolesny proces dojrzewania rynku. Jeszcze dekadę temu cyberbezpieczeństwo było „problemem panów z piwnicy”, czyli działu IT. Dziś to temat numer jeden na posiedzeniach zarządów, ale nie dlatego, że prezesi nagle pokochali technologię. Powód jest pragmatyczny: cyberodporność stała się warunkiem przetrwania operacyjnego i prawnego. Nowe regulacje, szczególnie NIS2 i KSC, wprowadziły coś, co nazywam „erą odpowiedzialności personalnej”. Kiedy prezes ryzykuje wielomilionowe kary lub zakaz pełnienia funkcji za rażące zaniedbania w nadzorze nad ryzykiem, narracja o „tanim compliance” błyskawicznie znika.
Dziś kluczowym przesłaniem, które promujemy, jest teza, że cyberbezpieczeństwo to nie koszt, lecz inwestycja w przetrwanie zgodne z prawem. Firmy, które to zrozumiały, przestają szukać najtańszego audytora, a zaczynają szukać narzędzi, które dadzą im realną kontrolę nad procesami. Bo compliance to nie cel – to efekt uboczny dobrze zorganizowanej organizacji. Jeśli Twoja firma jest realnie odporna, zgodność z przepisami jest po prostu naturalnym stanem rzeczy.
Wspomniał Pan o narzędziach. Na rynku istnieje wiele systemów klasy GRC, ale Pan konsekwentnie podkreśla wyjątkowość koncepcji GRC Program jako „operacyjnej platformy”. Co w praktyce biznesowej odróżnia to podejście od klasycznych systemów, które często kończą jako cyfrowe szafy na dokumenty?
To jest sedno problemu. Większość systemów GRC dostępnych na rynku to tzw. „płaskie bazy danych”. Pozwalają one odhaczyć punkty na liście kontrolnej, wgrać skan polisy czy polityki bezpieczeństwa i zapomnieć o sprawie do następnego audytu. To jest compliance pasywne, a w dzisiejszym świecie – całkowicie nieskuteczne.
GRC Program, co szczegółowo opisujemy na naszej platformie, to narzędzie operacyjne. Oznacza to, że system nie tylko „pamięta” o dokumencie, ale aktywnie monitoruje procesy organizacji. Nasza filozofia opiera się na tym, że cyberodporność musi być mierzalna i widoczna w czasie rzeczywistym. Jeśli firma posiada certyfikację ISO 27001, ISO 22301 czy ISO 9001 – a przypomnę, że nasza platforma sama przechodzi te procesy, by dowieść swojej jakości – to te normy muszą „żyć”. GRC Program integruje monitorowanie, raportowanie i analitykę predykcyjną. Nie pytamy pracownika raz na rok, czy przestrzega procedur. System, dzięki mapowaniu zasobów i procesów, sam widzi, czy mechanizmy kontrolne działają. To jest przejście od deklaracji do faktów operacyjnych.
To podejście wymaga niezwykle precyzyjnego fundamentu technicznego. W prezentacji Państwa rozwiązań pojawiają się dwa kluczowe pojęcia: mapowanie zasobów (CMDB) oraz automatyzacja analizy BIA (Business Impact Analysis). Dlaczego uważa Pan, że bez tych dwóch elementów nowoczesna cyberodporność nie istnieje?
Ponieważ nie można chronić czegoś, czego się nie rozumie i czego się nie widzi. CMDB, czyli Configuration Management Database, w naszym wydaniu to nie jest tylko lista laptopów i serwerów. To cyfrowy bliźniak organizacji. Mapujemy każdy zasób IT, każde oprogramowanie i każdą bazę danych do konkretnego procesu biznesowego. Dlaczego to jest przełom? Ponieważ w momencie wystąpienia incydentu, dyrektor operacyjny nie dostaje informacji typu „serwer X nie działa”. On dostaje informację: „Proces obsługi zamówień kluczowych został przerwany, ponieważ zasób wspierający uległ awarii. Szacowany czas przywrócenia to 2 godziny”.
Tu płynnie przechodzimy do automatyzacji BIA. Tradycyjna analiza wpływu na biznes to zmora organizacji – setki ankiet, tysiące godzin spotkań, które dezaktualizują się w tydzień po zakończeniu projektu. W GRC Program BIA jest zautomatyzowane. Skoro mamy zmapowane zasoby (CMDB) i wiemy, co wspiera dany proces, system potrafi w czasie rzeczywistym wyliczyć parametry RTO (Recovery Time Objective) i RPO (Recovery Point Objective). Jeśli zmienisz konfigurację sieci, system automatycznie przeliczy, jak to wpływa na Twoją odporność. To pozwala zarządowi podejmować decyzje o inwestycjach w oparciu o twarde dane, a nie o przeczucia szefa IT. Wiemy dokładnie, gdzie najlepiej zainwestować kolejne środki, kierując je w najważniejsze obszary, które realnie chronią serce biznesu.
Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC) wprowadziła bardzo kontrowersyjny i trudny operacyjnie wątek: Dostawców Wysokiego Ryzyka (DWR). Jak platforma GRC Program pomaga firmom zarządzać tym ryzykiem w łańcuchu dostaw, by nie sparaliżować własnej działalności?
Zarządzanie łańcuchem dostaw to dziś jedno z największych wyzwań geopolitycznych i technicznych. Podmioty kluczowe i ważne muszą nie tylko wiedzieć, od kogo kupują, ale też jak ci dostawcy zarządzają własnym bezpieczeństwem. Mechanizm DWR w KSC pozwala ministrowi właściwemu na wykluczenie konkretnych dostawców z polskiego rynku. Dla firmy, która opiera na takim dostawcy swoją infrastrukturę krytyczną, to może oznaczać konieczność wymiany sprzętu wartego miliony złotych w ciągu 4 do 7 lat.
Nasz moduł do zarządzania dostawcami automatyzuje ten nadzór. GRC Program monitoruje statusy dostawców i pozwala na szybkie mapowanie: którzy z nich obsługują nasze krytyczne procesy biznesowe. Jeśli dany dostawca zostanie oceniony jako ryzykowany, system nie tylko wysyła alert, ale pozwala na zaplanowanie całej strategii mitygacji – od dodatkowych audytów, po plan wycofania technologii. To zapewnia pełną ścieżkę audytową (audit trail), która jest niezbędna, by dowieść przed regulatorem, że zarząd dopełnił należytej staranności. Bez automatyzacji, przy setkach dostawców, utrzymanie takiej kontroli w arkuszu kalkulacyjnym jest po prostu fizycznie niemożliwe i obarczone gigantycznym błędem ludzkim.
Mówimy o technologii, procesach i dostawcach, ale wciąż pozostaje czynnik ludzki. Wiele incydentów zaczyna się od błędu pracownika. Jak GRC Program integruje zarządzanie personelem z twardą cyberodpornością?
Człowiek jest często określany jako najsłabsze ogniwo, ale ja wolę mówić, że jest on pierwszą linią obrony, o ile damy mu odpowiednie narzędzia. W GRC Program personel jest traktowany jako integralny zasób w modelu ryzyka. Nie ograniczamy się do e-learningu. Nasz moduł szkoleniowy jest powiązany z procesami biznesowymi. Jeśli system wykryje, że dany pracownik ma dostęp do krytycznych danych finansowych, a nie przeszedł odświeżającego szkolenia z zakresu phishingu, system podnosi poziom ryzyka dla tego konkretnego procesu.
Co więcej, platforma wymusza regularność i operacyjność działań. Śledzi wdrożenie przepisów, przypomina o konieczności przeprowadzenia testów ciągłości działania (BCP) i automatycznie rejestruje ich wyniki. Dzięki temu zarząd widzi realny obraz gotowości organizacji. To nie jest „papierowe szkolenie”, to jest ciągłe budowanie świadomości, która jest weryfikowalna. W 2026 roku audytorzy nie pytają już „czy macie politykę szkoleń”, ale „pokażcie mi dowody operacyjne, że Wasi ludzie wiedzą, jak zareagować na incydent w procesie X”. GRC Program daje te odpowiedzi od ręki.
Wspomniał Pan o gotowości audytowej „od ręki”. To brzmi jak marzenie każdego CISO i Compliance Officera. Jak udaje się Państwu osiągnąć taki stan, biorąc pod uwagę złożoność multinorm, takich jak wspomniane ISO 27001 czy 22301?
To efekt naszej unikalnej koncepcji „cyfrowego doradcy ds. zgodności”. Większość norm ma punkty wspólne. ISO 27001 wymaga kontroli dostępu, NIS2 wymaga kontroli dostępu, DORA wymaga kontroli dostępu. Tradycyjna firma udowadnia to trzy razy, marnując czas i zasoby. W GRC Program mapujemy wymagania na konkretne kontrole operacyjne. Jedno działanie w systemie – np. audyt uprawnień – jest automatycznie przypisywane do wszystkich norm, które tego wymagają.
Dzięki temu, że platforma jest operacyjna i zbiera dowody w czasie rzeczywistym, raportowanie compliance odbywa się „od ręki”. Audytor zewnętrzny nie musi przeszukiwać szafek z dokumentami. Dostaje dostęp do dedykowanego widoku, gdzie widzi pełną ścieżkę audytową: od polityki, przez wdrożone zabezpieczenia, aż po wyniki testów ich skuteczności. To buduje niesamowitą wiarygodność firmy. Warto dodać, że nasza własna certyfikacja ISO w zakresie zarządzania bezpieczeństwem informacji, ciągłością działania i jakością (9001) nie jest tylko formalnością. To obietnica, że narzędzie, które dostarczamy, jest budowane według tych samych rygorystycznych standardów, których wymagamy od naszych klientów. My po prostu „praktykujemy to, co głosimy”.
Cyberodporność to jednak nie tylko zapobieganie, ale przede wszystkim zdolność do powrotu do normalności po incydencie. Jak automatyzacja BCP (Business Continuity Planning) w GRC Program wspiera firmy w tych najbardziej dramatycznych momentach?
Incydent jest nieunikniony – to mantra, którą powtarzamy od lat. Prawdziwą miarą cyberodporności jest to, jak szybko i przy jakich stratach firma potrafi się podnieść. Tradycyjne plany ciągłości działania to często grube tomy instrukcji, których nikt nie czyta w stresie.
GRC Program zmienia BCP w interaktywny workflow. Dzięki automatyzacji BIA wiemy, co jest priorytetem. System prowadzi zespół reagowania krok po kroku, przypisując zadania i monitorując czas przywracania usług. Co więcej, platforma umożliwia prowadzenie cyfrowych testów i symulacji. Możemy „na sucho” sprawdzić, co się stanie, gdy wyłączymy dany zasób. Raport z takiego testu jest automatycznie generowany i staje się dowodem dla regulatora (np. pod wymogi DORA), że organizacja realnie zarządza swoją odpornością. To drastycznie zmniejsza koszty compliance, bo testy, które kiedyś trwały dni, dziś trwają godziny i dają znacznie bardziej precyzyjne wyniki.
Przejdźmy do finansów, ale z innej strony. Często powtarza Pan, że „chaos kosztuje więcej, niż myślisz”. Czy mógłby Pan rozwinąć tę myśl w kontekście zarządzania przez GRC Program?
Zarządzanie cyberbezpieczeństwem w dziesiątkach plików Excel to prosta droga do katastrofy finansowej. Koszty ręcznego compliance, błędy w raportowaniu, które skutkują karami, czy wreszcie nieefektywne wydawanie budżetu IT na zabezpieczenia, które nie chronią procesów krytycznych – to są realne straty idące w setki tysięcy złotych rocznie.
GRC Program jest optymalizatorem wydatków. Daje zarządowi przejrzysty kokpit menedżerski. Widząc krytyczne procesy i ich powiązania z ryzykiem, prezes może powiedzieć: „Nie kupujemy kolejnego firewall-a, bo nasze ryzyko leży w braku redundancji bazy danych u dostawcy X”. To jest optymalne zarządzanie kapitałem. Inwestujemy tam, gdzie ryzyko jest realnie największe, a nie tam, gdzie sugeruje to moda technologiczna. Dzięki temu redukujemy koszty compliance nawet o 50%, jednocześnie podnosząc realny poziom bezpieczeństwa. To jest ta unikalna wartość: GRC Program zamienia compliance z „wymuszonego wydatku” w narzędzie optymalizacji biznesowej.
Patrząc w przyszłość, w stronę roku 2027 i dalej – jakie wyzwania widzi Pan na horyzoncie dla polskich firm w kontekście cyberodporności?
Wyzwania będą ewoluować w stronę sztucznej inteligencji i jeszcze większej integracji systemów. Już teraz w GRC Program wykorzystujemy elementy AI do analizy predykcyjnej ryzyka, ale to dopiero początek. Nadchodzi era AI Act i kolejnych regulacji, które będą wymagały od firm dowodzenia, że ich systemy algorytmiczne są bezpieczne i zgodne z prawem.
Firmy, które dziś zainwestują w operacyjną platformę taką jak nasza, będą miały gigantyczną przewagę. One już mają fundament – zmapowane procesy, zasoby i ludzi. Dla nich nowa regulacja to będzie tylko kolejna „zakładka” w systemie, a nie rewolucja wymagająca budowania wszystkiego od nowa. Moja rada dla liderów biznesu jest prosta: przestańcie traktować compliance jako projekt z datą końcową. To jest proces ciągły, integralna część zarządzania nowoczesnym przedsiębiorstwem. Wybór odpowiedniej platformy to nie tylko decyzja o zakupie oprogramowania – to decyzja o tym, czy Wasza firma będzie potrafiła przetrwać w coraz bardziej cyfrowym i regulowanym świecie.
Czy uważa Pan, że Polska ma szansę stać się liderem cyberodporności w regionie dzięki takiemu podejściu?
Mamy na to ogromną szansę. Polscy eksperci IT są cenieni na całym świecie, a nasza świadomość zagrożeń, ze względu na położenie geopolityczne, jest bardzo wysoka. Narzędzia takie jak GRC Program dają nam technologiczną przewagę, by przełożyć tę wiedzę na mierzalne wyniki biznesowe. Jeśli połączymy naszą merytorykę z operacyjną automatyzacją, polskie firmy nie tylko spełnią wymogi NIS2 czy DORA, ale staną się wzorem do naśladowania dla reszty Europy. Cyberodporność to dziś nowa waluta zaufania w biznesie – warto zacząć ją gromadzić już teraz.
Dziękuję Panu za tę niezwykle merytoryczną rozmowę. Widać wyraźnie, że w świecie, w którym dane i procesy są sercem biznesu, operacyjna platforma GRC przestaje być luksusem, a staje się niezbędnym narzędziem nawigacyjnym.
Dziękuję bardzo. To była czysta przyjemność rozmawiać o tym, jak technologia może realnie wspierać bezpieczeństwo i rozwój naszych przedsiębiorstw. Zapraszam wszystkich do odwiedzenia grcprogram.com, by przekonać się, jak ta koncepcja wygląda w praktyce.
Komentarze ()